КАТЕГОРИЯ: Spoofer
TitanX Spoofer
Undetected
В наличии
1 / 3
Процессор:
Intel | AMD
Система:
Windows 10-11 x64
Системные параметры и совместимость:
• Встроенная защита: интегрированный временный спуфер (работающий на уровне Ring-0).
• Прошивка и материнская плата: полная поддержка режимов UEFI и Legacy; совместимость с TPM 2.0 и Secure Boot. Использование USB-накопителя или перепрошивка BIOS не требуются.
• Операционная система: любая 64-битная версия Windows.
• Архитектура процессора: 64-битные (x64) процессоры Intel или AMD.
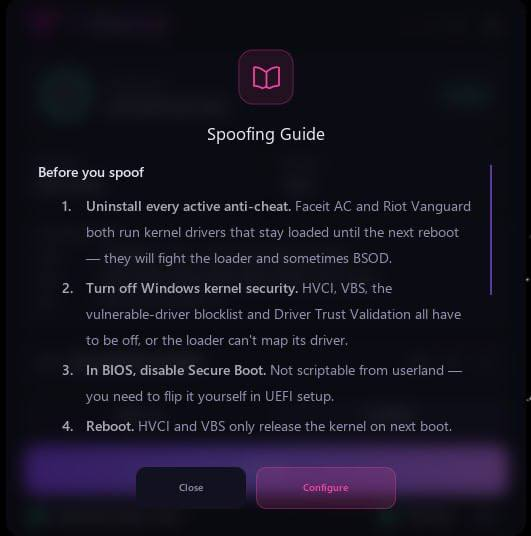
• Обязательные настройки: перед использованием необходимо отключить функции Smart App Control, HVCI («Изоляция ядра»), VBS и Hyper-V.
Функциональная архитектура и ключевые технические возможности:
1. Сетевая маршрутизация и внешняя идентификация
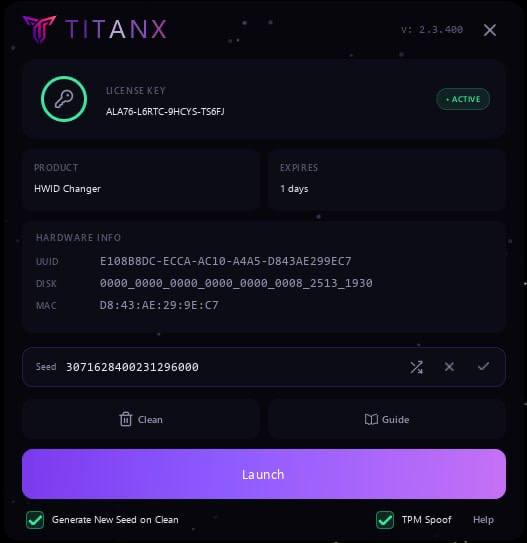
• Сброс сетевого стека: полная очистка кэша DNS, таблиц ARP, записей NetBIOS и активных сокетов Winsock.
• Автоматическое переназначение WAN IP: взаимодействие на уровне маршрутизатора (через UPnP / NAT-PMP) для получения нового внешнего IP-адреса (зависит от настроек провайдера и возможностей маршрутизатора).
• Подсистема MAC-адресов: изменение физических адресов сетевых адаптеров и параметров интерфейсов с последующей автоматической перезагрузкой адаптера.
2. Виртуализация накопителей на уровне ядра (Ring-0)
• Перехват запросов PnP: фильтрация аппаратных запросов непосредственно в дереве устройств Windows (IRP_MN_QUERY_ID).
• Модификация процедур завершения (Completion Routines): изменение пакетов аппаратных дескрипторов «на лету» в процессе обработки операций ввода-вывода (IOCTL) дисковых накопителей.
• Рандомизация идентификаторов накопителей: генерация новых серийных номеров дисков (VSN), а также рандомизация дескрипторов NVMe Namespace, NGUID и EUI64.
3. Уровень BIOS и SMBIOS/DMI
• Синхронизация данных DMI (четырехвекторный метод): согласованное изменение параметров в источниках RSMB, реестре Windows, ПЗУ (ROM) и mssmbios.
• Редактирование физического ПЗУ: прямое внесение изменений в структуры BIOS в диапазонах физической памяти (0xE0000–0x100000).
• Поддержка структур SMBIOS: разбор и модификация структур типов 0, 1, 2, 3, 4 и 17; синхронизация выполняется с помощью детерминированного генератора псевдослучайных чисел (алгоритм xorshift32).
• Перехват системного кэша: перехват кэша RSMB в ядре (ntoskrnl) и соответствующих разделов реестра, относящихся к BIOS.
4. Выполнение кода исключительно в оперативной памяти и скрытие активности в ядре
• Работа без использования диска (Zero-Disk Footprint): загрузка драйверов непосредственно в оперативную память без создания следов в файловой системе; динамическое шифрование данных в памяти и сетевого трафика для каждого сеанса.
• Управление памятью ядра: выполнение кода через «дыры» в исполняемых файлах (Code Caves), автоматическое восстановление защиты записей в таблице страниц (PTE) и синхронизация кэша TLB между ядрами процессора.
• Удаление следов в ядре:
• Очистка отложенных ссылок на драйверы в таблице PiDDBCacheTable. • Удаление записей из массива `MmUnloadedDrivers`.
• Восстановление исходных системных обработчиков в таблице `MajorFunction` при выгрузке драйверов.
• Очистка строк `DbgPrint` в пуле памяти ядра для противодействия сканерам памяти и сигнатурному анализу (например, с помощью YARA).
5. Системные профили и аппаратная телеметрия
• Маскировка идентификационных данных в реестре: изменение значений `MachineGuid`, `InstallDate`, `BuildGUID`, параметров загрузочных секторов и записей в разделе `MountedDevices`.
• Подсистема отображения и графики: очистка и подмена данных EDID мониторов, а также идентификаторов графического процессора (GPU) в реестре.
• Среда безопасности ОС: динамическое управление списком заблокированных уязвимых драйверов (CI Blocklist), нормализация работы служб TPM (TBS), а также принудительная приостановка конфликтующих процессов античитов или драйверов периферийных устройств, находящихся в «черном списке» (с учетом настроек VBS/HVCI).
6. Удаление следов активности и телеметрии
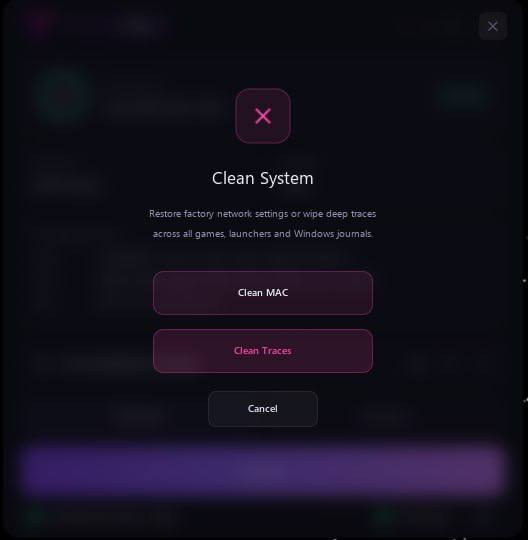
• Устранение артефактов выполнения: очистка системных записей, включая данные `Prefetch`, `Amcache`, `ShimCache`, `BAM` и ключи `UserAssist`.
• Аннулирование журналов: обнуление журнала изменений тома NTFS (USN Journal) и очистка журналов событий Windows (Event Viewer).
• Удаление следов античитов: полное удаление кэш-файлов, отчетов и служебных файлов, созданных системами EAC, BattlEye, ACE и RICOCHET.
• Сброс сессий в игровых лаунчерах: удаление сохраненных токенов идентификации и профилей пользователей в Steam, Epic Games, Battle.net и EA App.
• Встроенная защита: интегрированный временный спуфер (работающий на уровне Ring-0).
• Прошивка и материнская плата: полная поддержка режимов UEFI и Legacy; совместимость с TPM 2.0 и Secure Boot. Использование USB-накопителя или перепрошивка BIOS не требуются.
• Операционная система: любая 64-битная версия Windows.
• Архитектура процессора: 64-битные (x64) процессоры Intel или AMD.
• Обязательные настройки: перед использованием необходимо отключить функции Smart App Control, HVCI («Изоляция ядра»), VBS и Hyper-V.
Функциональная архитектура и ключевые технические возможности:
1. Сетевая маршрутизация и внешняя идентификация
• Сброс сетевого стека: полная очистка кэша DNS, таблиц ARP, записей NetBIOS и активных сокетов Winsock.
• Автоматическое переназначение WAN IP: взаимодействие на уровне маршрутизатора (через UPnP / NAT-PMP) для получения нового внешнего IP-адреса (зависит от настроек провайдера и возможностей маршрутизатора).
• Подсистема MAC-адресов: изменение физических адресов сетевых адаптеров и параметров интерфейсов с последующей автоматической перезагрузкой адаптера.
2. Виртуализация накопителей на уровне ядра (Ring-0)
• Перехват запросов PnP: фильтрация аппаратных запросов непосредственно в дереве устройств Windows (IRP_MN_QUERY_ID).
• Модификация процедур завершения (Completion Routines): изменение пакетов аппаратных дескрипторов «на лету» в процессе обработки операций ввода-вывода (IOCTL) дисковых накопителей.
• Рандомизация идентификаторов накопителей: генерация новых серийных номеров дисков (VSN), а также рандомизация дескрипторов NVMe Namespace, NGUID и EUI64.
3. Уровень BIOS и SMBIOS/DMI
• Синхронизация данных DMI (четырехвекторный метод): согласованное изменение параметров в источниках RSMB, реестре Windows, ПЗУ (ROM) и mssmbios.
• Редактирование физического ПЗУ: прямое внесение изменений в структуры BIOS в диапазонах физической памяти (0xE0000–0x100000).
• Поддержка структур SMBIOS: разбор и модификация структур типов 0, 1, 2, 3, 4 и 17; синхронизация выполняется с помощью детерминированного генератора псевдослучайных чисел (алгоритм xorshift32).
• Перехват системного кэша: перехват кэша RSMB в ядре (ntoskrnl) и соответствующих разделов реестра, относящихся к BIOS.
4. Выполнение кода исключительно в оперативной памяти и скрытие активности в ядре
• Работа без использования диска (Zero-Disk Footprint): загрузка драйверов непосредственно в оперативную память без создания следов в файловой системе; динамическое шифрование данных в памяти и сетевого трафика для каждого сеанса.
• Управление памятью ядра: выполнение кода через «дыры» в исполняемых файлах (Code Caves), автоматическое восстановление защиты записей в таблице страниц (PTE) и синхронизация кэша TLB между ядрами процессора.
• Удаление следов в ядре:
• Очистка отложенных ссылок на драйверы в таблице PiDDBCacheTable. • Удаление записей из массива `MmUnloadedDrivers`.
• Восстановление исходных системных обработчиков в таблице `MajorFunction` при выгрузке драйверов.
• Очистка строк `DbgPrint` в пуле памяти ядра для противодействия сканерам памяти и сигнатурному анализу (например, с помощью YARA).
5. Системные профили и аппаратная телеметрия
• Маскировка идентификационных данных в реестре: изменение значений `MachineGuid`, `InstallDate`, `BuildGUID`, параметров загрузочных секторов и записей в разделе `MountedDevices`.
• Подсистема отображения и графики: очистка и подмена данных EDID мониторов, а также идентификаторов графического процессора (GPU) в реестре.
• Среда безопасности ОС: динамическое управление списком заблокированных уязвимых драйверов (CI Blocklist), нормализация работы служб TPM (TBS), а также принудительная приостановка конфликтующих процессов античитов или драйверов периферийных устройств, находящихся в «черном списке» (с учетом настроек VBS/HVCI).
6. Удаление следов активности и телеметрии
• Устранение артефактов выполнения: очистка системных записей, включая данные `Prefetch`, `Amcache`, `ShimCache`, `BAM` и ключи `UserAssist`.
• Аннулирование журналов: обнуление журнала изменений тома NTFS (USN Journal) и очистка журналов событий Windows (Event Viewer).
• Удаление следов античитов: полное удаление кэш-файлов, отчетов и служебных файлов, созданных системами EAC, BattlEye, ACE и RICOCHET.
• Сброс сессий в игровых лаунчерах: удаление сохраненных токенов идентификации и профилей пользователей в Steam, Epic Games, Battle.net и EA App.